Der Komet 5619 – Seite 45
2018-09-20 · Seite 45 von 68
OCR-Text · Seite 45
Automatisch erkannter Originaltext. Frakturschrift, historische Schreibweisen und Erkennungsfehler können vom Scan abweichen. Zitate bitte am Bild prüfen.
BSM
Datenschutz-Grundverordnung - Fragen und Antworten
Norbert Dünkel (MdL) ermöglichte einen Diskussionsabend mit Thomas Kranig,
Präsident des Bayerischen Landesamts für Datenschutzaufsicht
Für Thomas Kranig war es wichtig, dass den Teilneh-
mern in einem Spiel zwischen Vortrag, Fragen und
Antworten aus der Praxis, die Unsicherheit genom-
men wird. Die DS-GVO ist kein Monster oder ein Buch
mit sieben Siegeln und kann, wenn es verständlich
präsentiert wird, auch verhältnismäßig leicht umge-
setzt werden. Vieles der Verordnung hatte auch in
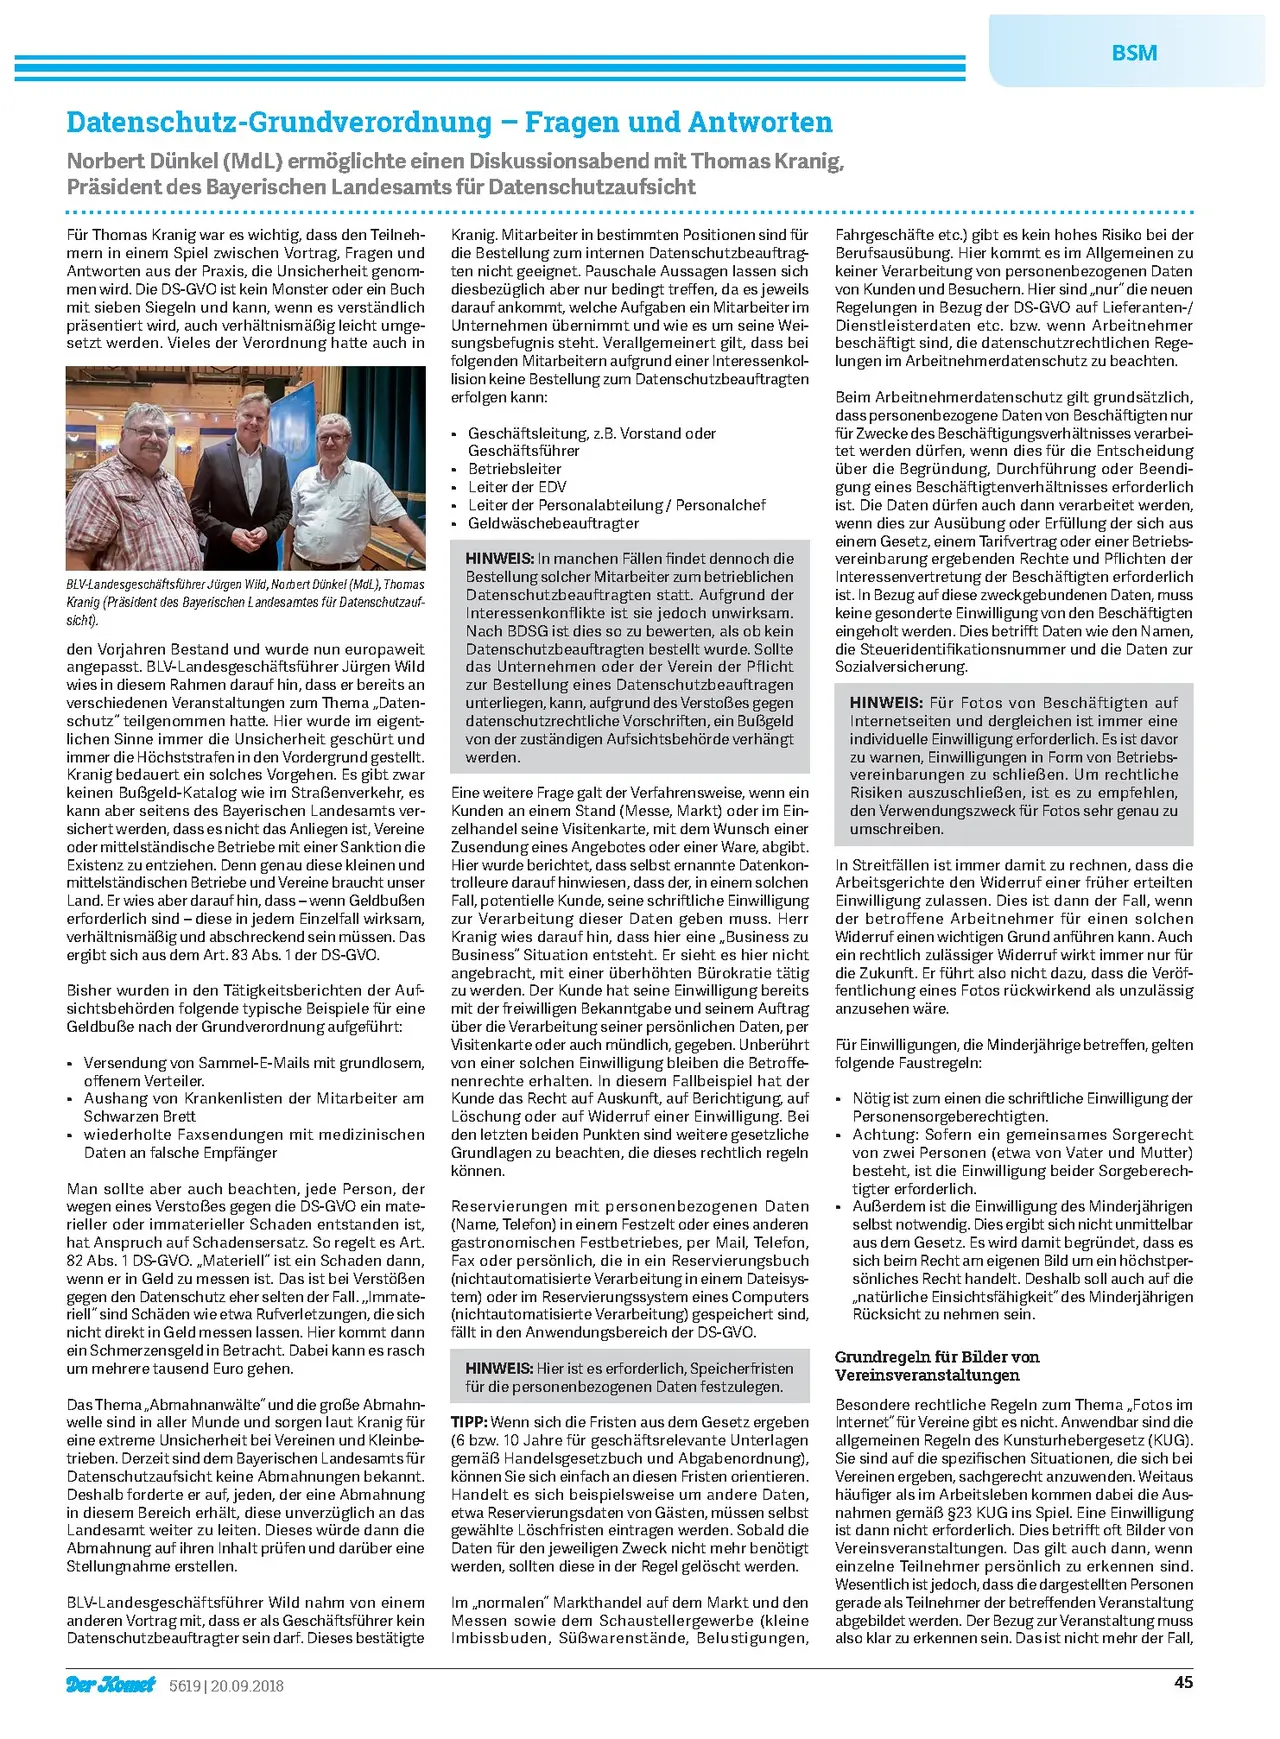
BLV-Landesgeschäftsführer Jürgen Wild, Norbert Dünkel (MdL), Thomas
Kranig (Präsident des Bayerischen Landesamtes für Datenschutzauf-
sicht).
den Vorjahren Bestand und wurde nun europaweit
angepasst. BLV-Landesgeschäftsführer Jürgen Wild
wies in diesem Rahmen darauf hin, dass er bereits an
verschiedenen Veranstaltungen zum Thema „Daten-
schutz" teilgenommen hatte. Hier wurde im eigent-
lichen Sinne immer die Unsicherheit geschürt und
immer die Höchststrafen in den Vordergrund gestellt.
Kranig bedauert ein solches Vorgehen. Es gibt zwar
keinen Bußgeld-Katalog wie im Straßenverkehr, es
kann aber seitens des Bayerischen Landesamts ver-
sichert werden, dass es nicht das Anliegen ist, Vereine
oder mittelständische Betriebe mit einer Sanktion die
Existenz zu entziehen. Denn genau diese kleinen und
mittelständischen Betriebe und Vereine braucht unser
Land. Er wies aber darauf hin, dass - wenn Geldbuẞen
erforderlich sind - diese in jedem Einzelfall wirksam,
verhältnismäßig und abschreckend sein müssen. Das
ergibt sich aus dem Art. 83 Abs. 1 der DS-GVO.
•
Bisher wurden in den Tätigkeitsberichten der Auf-
sichtsbehörden folgende typische Beispiele für eine
Geldbuẞe nach der Grundverordnung aufgeführt:
•
Versendung von Sammel-E-Mails mit grundlosem,
offenem Verteiler.
Aushang von Krankenlisten der Mitarbeiter am
Schwarzen Brett
wiederholte Faxsendungen mit medizinischen
Daten an falsche Empfänger
Man sollte aber auch beachten, jede Person, der
wegen eines Verstoßes gegen die DS-GVO ein mate-
rieller oder immaterieller Schaden entstanden ist,
hat Anspruch auf Schadensersatz. So regelt es Art.
82 Abs. 1 DS-GVO.,,Materiell" ist ein Schaden dann,
wenn er in Geld zu messen ist. Das ist bei Verstößen
gegen den Datenschutz eher selten der Fall.,,Immate-
riell" sind Schäden wie etwa Rufverletzungen, die sich
nicht direkt in Geld messen lassen. Hier kommt dann
ein Schmerzensgeld in Betracht. Dabei kann es rasch
um mehrere tausend Euro gehen.
Das Thema „Abmahnanwälte" und die große Abmahn-
welle sind in aller Munde und sorgen laut Kranig für
eine extreme Unsicherheit bei Vereinen und Kleinbe-
trieben. Derzeit sind dem Bayerischen Landesamts für
Datenschutzaufsicht keine Abmahnungen bekannt.
Deshalb forderte er auf, jeden, der eine Abmahnung
in diesem Bereich erhält, diese unverzüglich an das
Landesamt weiter zu leiten. Dieses würde dann die
Abmahnung auf ihren Inhalt prüfen und darüber eine
Stellungnahme erstellen.
BLV-Landesgeschäftsführer Wild nahm von einem
anderen Vortrag mit, dass er als Geschäftsführer kein
Datenschutzbeauftragter sein darf. Dieses bestätigte
Der Komet 5619 | 20.09.2018
Kranig. Mitarbeiter in bestimmten Positionen sind für
die Bestellung zum internen Datenschutzbeauftrag-
ten nicht geeignet. Pauschale Aussagen lassen sich
diesbezüglich aber nur bedingt treffen, da es jeweils
darauf ankommt, welche Aufgaben ein Mitarbeiter im
Unternehmen übernimmt und wie es um seine Wei-
sungsbefugnis steht. Verallgemeinert gilt, dass bei
folgenden Mitarbeitern aufgrund einer Interessenkol-
lision keine Bestellung zum Datenschutzbeauftragten
erfolgen kann:
.
•
Geschäftsleitung, z.B. Vorstand oder
Geschäftsführer
Betriebsleiter
• Leiter der EDV
Leiter der Personalabteilung / Personalchef
Geldwäschebeauftragter
HINWEIS: In manchen Fällen findet dennoch die
Bestellung solcher Mitarbeiter zum betrieblichen
Datenschutzbeauftragten statt. Aufgrund der
Interessenkonflikte ist sie jedoch unwirksam.
Nach BDSG ist dies so zu bewerten, als ob kein
Datenschutzbeauftragten bestellt wurde. Sollte
das Unternehmen oder der Verein der Pflicht
zur Bestellung eines Datenschutzbeauftragen
unterliegen, kann, aufgrund des Verstoßes gegen
datenschutzrechtliche Vorschriften, ein Bußgeld
von der zuständigen Aufsichtsbehörde verhängt
werden.
Eine weitere Frage galt der Verfahrensweise, wenn ein
Kunden an einem Stand (Messe, Markt) oder im Ein-
zelhandel seine Visitenkarte, mit dem Wunsch einer
Zusendung eines Angebotes oder einer Ware, abgibt.
Hier wurde berichtet, dass selbst ernannte Datenkon-
trolleure darauf hinwiesen, dass der, in einem solchen
Fall, potentielle Kunde, seine schriftliche Einwilligung
zur Verarbeitung dieser Daten geben muss. Herr
Kranig wies darauf hin, dass hier eine „Business zu
Business" Situation entsteht. Er sieht es hier nicht
angebracht, mit einer überhöhten Bürokratie tätig
zu werden. Der Kunde hat seine Einwilligung bereits
mit der freiwilligen Bekanntgabe und seinem Auftrag
über die Verarbeitung seiner persönlichen Daten, per
Visitenkarte oder auch mündlich, gegeben. Unberührt
von einer solchen Einwilligung bleiben die Betroffe-
nenrechte erhalten. In diesem Fallbeispiel hat der
Kunde das Recht auf Auskunft, auf Berichtigung, auf
Löschung oder auf Widerruf einer Einwilligung. Bei
den letzten beiden Punkten sind weitere gesetzliche
Grundlagen zu beachten, die dieses rechtlich regeln
können.
Reservierungen mit personenbezogenen Daten
(Name, Telefon) in einem Festzelt oder eines anderen
gastronomischen Festbetriebes, per Mail, Telefon,
Fax oder persönlich, die in ein Reservierungsbuch
(nichtautomatisierte Verarbeitung in einem Dateisys-
tem) oder im Reservierungssystem eines Computers
(nichtautomatisierte Verarbeitung) gespeichert sind,
fällt in den Anwendungsbereich der DS-GVO.
HINWEIS: Hier ist es erforderlich, Speicherfristen
für die personenbezogenen Daten festzulegen.
TIPP: Wenn sich die Fristen aus dem Gesetz ergeben
(6 bzw. 10 Jahre für geschäftsrelevante Unterlagen
gemäß Handelsgesetzbuch und Abgabenordnung),
können Sie sich einfach an diesen Fristen orientieren.
Handelt es sich beispielsweise um andere Daten,
etwa Reservierungsdaten von Gästen, müssen selbst
gewählte Löschfristen eintragen werden. Sobald die
Daten für den jeweiligen Zweck nicht mehr benötigt
werden, sollten diese in der Regel gelöscht werden.
Im „normalen" Markthandel auf dem Markt und den
Messen sowie dem Schaustellergewerbe (kleine
Imbissbuden, Süßwarenstände, Belustigungen,
Fahrgeschäfte etc.) gibt es kein hohes Risiko bei der
Berufsausübung. Hier kommt es im Allgemeinen zu
keiner Verarbeitung von personenbezogenen Daten
von Kunden und Besuchern. Hier sind,,nur" die neuen
Regelungen in Bezug der DS-GVO auf Lieferanten-/
Dienstleisterdaten etc. bzw. wenn Arbeitnehmer
beschäftigt sind, die datenschutzrechtlichen Rege-
lungen im Arbeitnehmerdatenschutz zu beachten.
Beim Arbeitnehmerdatenschutz gilt grundsätzlich,
dass personenbezogene Daten von Beschäftigten nur
für Zwecke des Beschäftigungsverhältnisses verarbei-
tet werden dürfen, wenn dies für die Entscheidung
über die Begründung, Durchführung oder Beendi-
gung eines Beschäftigtenverhältnisses erforderlich
ist. Die Daten dürfen auch dann verarbeitet werden,
wenn dies zur Ausübung oder Erfüllung der sich aus
einem Gesetz, einem Tarifvertrag oder einer Betriebs-
vereinbarung ergebenden Rechte und Pflichten der
Interessenvertretung der Beschäftigten erforderlich
ist. In Bezug auf diese zweckgebundenen Daten, muss
keine gesonderte Einwilligung von den Beschäftigten
eingeholt werden. Dies betrifft Daten wie den Namen,
die Steueridentifikationsnummer und die Daten zur
Sozialversicherung.
HINWEIS: Für Fotos von Beschäftigten auf
Internetseiten und dergleichen ist immer eine
individuelle Einwilligung erforderlich. Es ist davor
zu warnen, Einwilligungen in Form von Betriebs-
vereinbarungen zu schließen. Um rechtliche
Risiken auszuschließen, ist es zu empfehlen,
den Verwendungszweck für Fotos sehr genau zu
umschreiben.
In Streitfällen ist immer damit zu rechnen, dass die
Arbeitsgerichte den Widerruf einer früher erteilten
Einwilligung zulassen. Dies ist dann der Fall, wenn
der betroffene Arbeitnehmer für einen solchen
Widerruf einen wichtigen Grund anführen kann. Auch
ein rechtlich zulässiger Widerruf wirkt immer nur für
die Zukunft. Er führt also nicht dazu, dass die Veröf-
fentlichung eines Fotos rückwirkend als unzulässig
anzusehen wäre.
Für Einwilligungen, die Minderjährige betreffen, gelten
folgende Faustregeln:
.
Nötig ist zum einen die schriftliche Einwilligung der
Personensorgeberechtigten.
Achtung: Sofern ein gemeinsames Sorgerecht
von zwei Personen (etwa von Vater und Mutter)
besteht, ist die Einwilligung beider Sorgeberech-
tigter erforderlich.
Außerdem ist die Einwilligung des Minderjährigen
selbst notwendig. Dies ergibt sich nicht unmittelbar
aus dem Gesetz. Es wird damit begründet, dass es
sich beim Recht am eigenen Bild um ein höchstper-
sönliches Recht handelt. Deshalb soll auch auf die
,,natürliche Einsichtsfähigkeit" des Minderjährigen
Rücksicht zu nehmen sein.
Grundregeln für Bilder von
Vereinsveranstaltungen
Besondere rechtliche Regeln zum Thema „Fotos im
Internet" für Vereine gibt es nicht. Anwendbar sind die
allgemeinen Regeln des Kunsturhebergesetz (KUG).
Sie sind auf die spezifischen Situationen, die sich bei
Vereinen ergeben, sachgerecht anzuwenden. Weitaus
häufiger als im Arbeitsleben kommen dabei die Aus-
nahmen gemäß §23 KUG ins Spiel. Eine Einwilligung
ist dann nicht erforderlich. Dies betrifft oft Bilder von
Vereinsveranstaltungen. Das gilt auch dann, wenn
einzelne Teilnehmer persönlich zu erkennen sind.
Wesentlich ist jedoch, dass die dargestellten Personen
gerade als Teilnehmer der betreffenden Veranstaltung
abgebildet werden. Der Bezug zur Veranstaltung muss
also klar zu erkennen sein. Das ist nicht mehr der Fall,
45